制作物のセキュリティ基本|パスワードと権限の渡し方
制作の引き継ぎで共有アカウントとパスワードのメール送信を常態化すると、事故時に誰が何をしたか追えない。顧客の情報資産を守…
text: HYPE編集部
エンジニアの記事一覧へ制作の引き継ぎで共有アカウントとパスワードのメール送信を常態化すると、事故時に誰が何をしたか追えない。顧客の情報資産を守り、制作会社側の責任範囲も明確にする。制作会社の個人メールで顧客サービスへ登録すると、担当交代時に復旧できなくなる恐れがある。契約主体が管理するアカウントを基本とし、個人ごとの招待機能があるサービスは別アカウントで作業する。
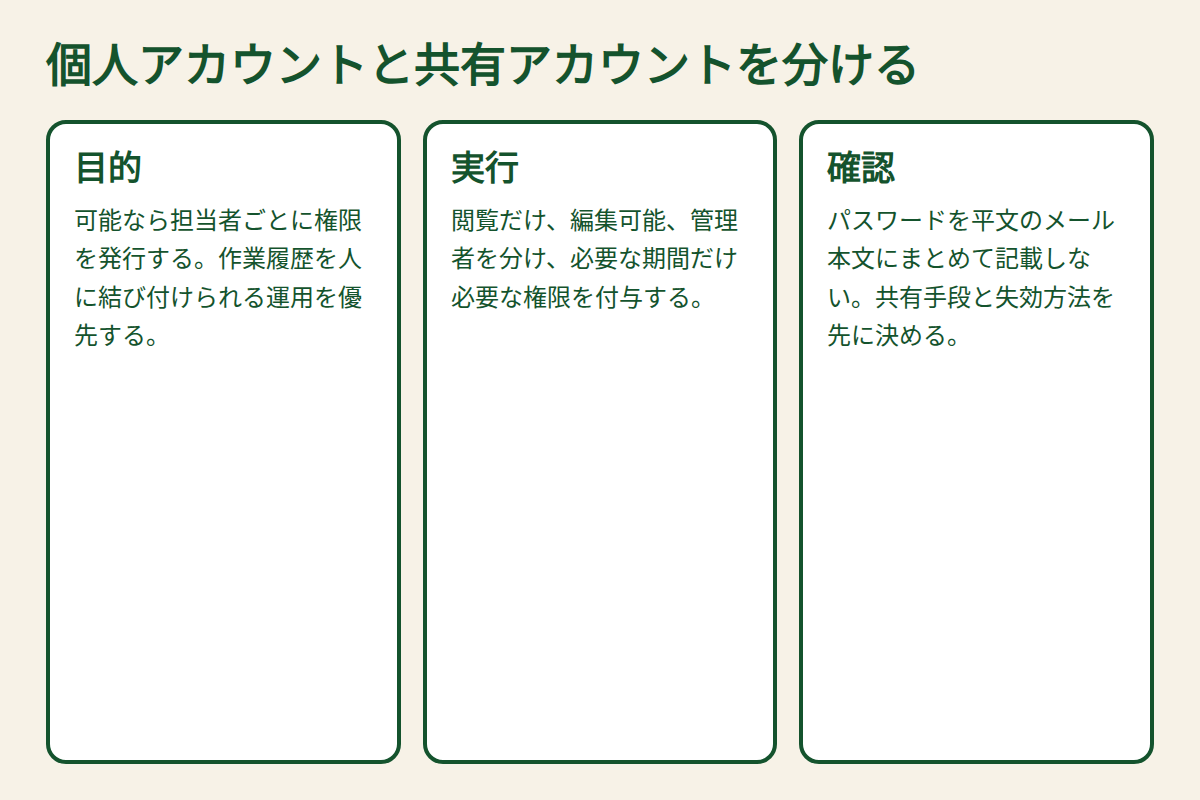
個人アカウントと共有アカウントを分ける
可能なら担当者ごとに権限を発行する。作業履歴を人に結び付けられる運用を優先する。
最小権限から始める
閲覧だけ、編集可能、管理者を分け、必要な期間だけ必要な権限を付与する。
デザイン確認だけなら閲覧権限、記事更新なら編集権限といった形で作業に必要な範囲を限定する。管理者権限を求められたら、必要な操作と使用期間を明示し、完了後に戻す手順を決める。
管理権限の種類を学ぶときは、閲覧・編集・管理者の操作範囲を試してみる。体系立てて学びたい場合は、Webスキルを学ぶオンラインスクール デイトラのようなオンラインスクールも選択肢になります。
認証情報を安全に渡す
パスワードを平文のメール本文にまとめて記載しない。共有手段と失効方法を先に決める。
パスワードをメール本文やチャットに平文で貼る代わりに、組織が承認するパスワード管理ツールの共有機能を検討する。受取人を確認し、使い捨てリンクでも有効期限と再発行方法を確認する。
認証情報の渡し方は、使うサービスの公式手順に沿うのが基本です。たとえばGitHub Docsでは、アカウントのセキュリティに関する案内が用意されています。
多要素認証を整える
利用サービスが対応しているなら多要素認証を有効化し、復旧コードの管理者と保管先を決める。
多要素認証は管理者や請求設定に触れるアカウントから優先する。認証アプリ、復旧コードの保管担当、端末紛失時の代替認証方法を決めないと、担当者が不在のときに作業が止まる。
多要素認証を含むアカウント保護の考え方は、公的な対策情報でも繰り返し扱われています。IPA(情報処理推進機構)の情報セキュリティのページでは、パスワード管理をはじめとする対策が案内されています。
退職や契約終了時の棚卸し
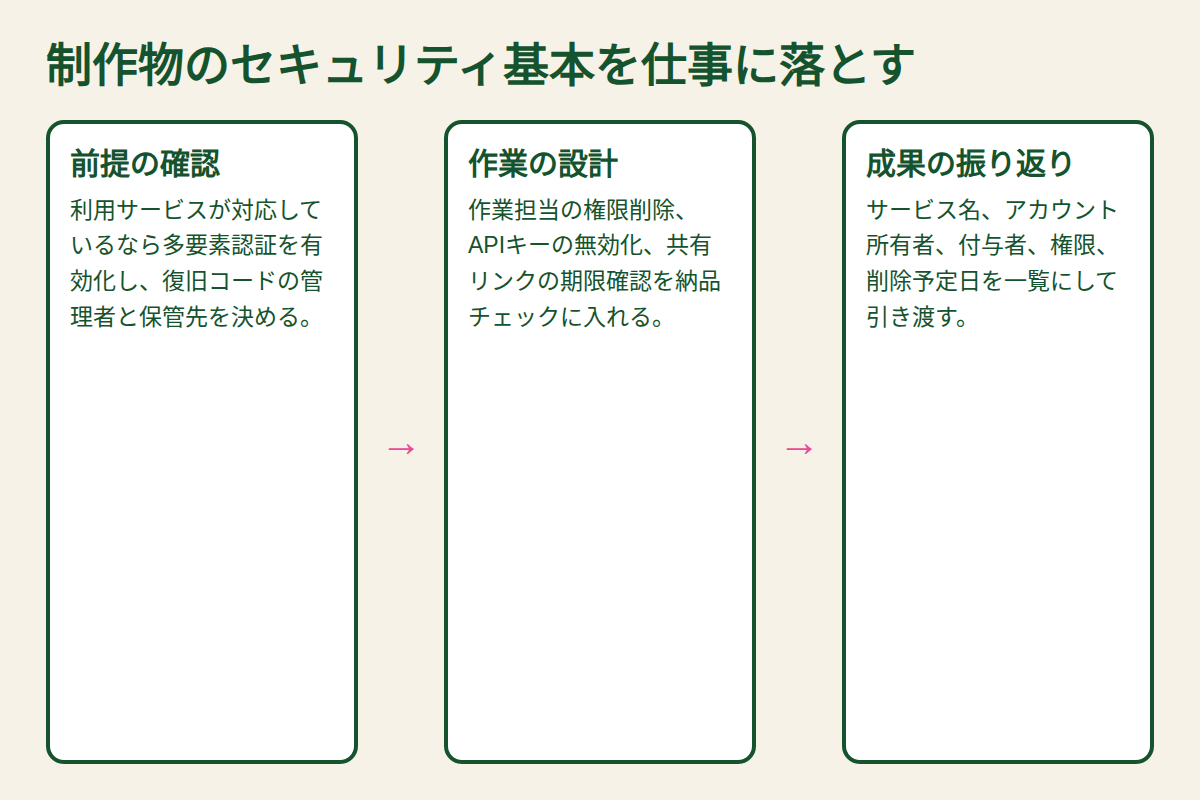
作業担当の権限削除、APIキーの無効化、共有リンクの期限確認を納品チェックに入れる。
退職や契約終了のチェックには、共有ドライブ、CMS、ドメイン管理、解析ツール、広告アカウントを並べる。権限削除だけでなく、APIトークンの無効化や共有パスワードの変更も必要に応じて確認する。
MFAの設定と復旧コードの管理は、実際のアカウント運用を模した演習で確認したい。体系立てて学びたい場合は、Webスキルを学ぶオンラインスクール デイトラのようなオンラインスクールも選択肢になります。
外注先への渡し方
外注者に顧客の管理者パスワードを流用せず、権限と作業範囲を個別に合意する。
外注先には案件用の資料だけを渡し、他顧客のデータを含むフォルダを共有しない。納品先フォルダを指定し、編集権限の解除日を決めておく。制作を再委託する場合の顧客承認の有無も確認する。
事故が起きたときの連絡系統
発見者、一次対応、顧客報告、ログ保全の担当を決め、隠さず迅速に事実を整理する。
誤共有や認証情報の流出が疑われたら、まず対象アカウントの所有者へ連絡し、アクセス権と有効なセッションを確認する。顧客への報告では確認できた事実、影響範囲、実施した対応を混同しない。
委託先への権限付与と削除を一組で学ぶと、引継ぎ表を作りやすい。材料を広げるなら、雑誌のオンライン書店 Fujisan.co.jpで専門誌を読む方法もあります。
漏えいなどの事故が疑われるときの相談先は、平常時に決めておくものです。JPCERTコーディネーションセンターは、セキュリティインシデントに関する情報を公開している組織です。
納品時の権限表を残す
サービス名、アカウント所有者、付与者、権限、削除予定日を一覧にして引き渡す。
納品表にはサービス名、管理者、作業者、権限レベル、認証方法、解除予定日を載せる。ただしパスワードそのものは表に書かない。発注者が担当交代時に見直せる状態が引継ぎの完成条件となる。
自分の仕事と売上にどうつなげるか
ただしパスワードそのものは表に書かない。発注者が担当交代時に見直せる状態が引継ぎの完成条件となる。
制作会社がSNS運用を受託した場面なら、投稿担当には必要な運用権限を渡し、請求設定やサービス全体の管理権限は顧客側に残す。契約終了日に削除する権限を一覧化し、API連携と共有フォルダも確認する。退職者の個人メールが管理者のままになっていないかは、案件開始時にも確かめたい。顧客が失うリスクはデータだけでなく、公開作業を続ける権限そのものだからだ。
実際に案件へ組み込む場合の確認メモは次のようにまとめられる。
- 個人アカウントと共有アカウントを分ける:制作会社の個人メールで顧客サービスへ登録すると、担当交代時に復旧できなくなる恐れがある。
- 認証情報を安全に渡す:パスワードをメール本文やチャットに平文で貼る代わりに、組織が承認するパスワード管理ツールの共有機能を検討する。
- 多要素認証を整える:多要素認証は管理者や請求設定に触れるアカウントから優先する。
- 退職や契約終了時の棚卸し:退職や契約終了のチェックには、共有ドライブ、CMS、ドメイン管理、解析ツール、広告アカウントを並べる。
- 外注先への渡し方:外注先には案件用の資料だけを渡し、他顧客のデータを含むフォルダを共有しない。
- 納品時の権限表を残す:納品表にはサービス名、管理者、作業者、権限レベル、認証方法、解除予定日を載せる。
出典
CTA
仕事の取り方や単価の決め方で迷ったら、HYPEへご相談ください。→ お問い合わせはこちら
※本記事にはプロモーションを含みます。
合わせて読みたい
つくる人の仕事のヒントを、週1で
新しい記事と、学び・案件のヒントをメールでお届けします。
RECOMMEND
注目のコンテンツ